
兩個時鐘:具備審核條件與獲得認證
「ISO 27001 需要多長時間?」有兩個答案,最好分開來看。第一個是建立資訊安全管理系統(ISMS)並讓它運行到認證機構可以審核的程度需要多久。這部分由您掌控,對於獲得專注支援的典型中小企,大約需要八週。第二個是認證機構隨後進行第一階段和第二階段審核、審查審核發現並頒發證書需要多久。這部分既取決於您的日程,也取決於認證機構的檔期。
大多數延誤都源於把兩者當成先後順序來處理。應當在體系仍在建設時就選定並預約認證機構,這樣當您準備就緒時,審核日期已經在等着您。
完整時間表一覽
| 階段 | 中小企的典型時長 | 決定進度的因素 |
|---|---|---|
| 作出決定、確認觸發因素並草擬範圍 | 幾天到兩週左右 | 管理層多快能就證書需要覆蓋什麼、何時需要達成一致 |
| 建立並運行體系,達到具備審核條件 | 在專注支援下大約八週 | 範圍、現有成熟度、技術整改和決策速度 |
| 選擇並預約認證機構 | 同步進行,在最初幾週內完成 | 審核員的檔期;優秀的審核員往往要提前數週預約 |
| 第一階段審核 | 對中小企通常為一到兩天,常以遠程方式進行 | 範圍和人數,它們決定審核時間 |
| 第一階段與第二階段之間的間隔 | 通常為兩到六週 | 第一階段提出的問題多少,以及審核員的日程 |
| 第二階段審核 | 比第一階段長,按認證機構的審核時間規則確定 | 範圍、人數、場所和複雜程度 |
| 關閉審核發現並作出認證決定 | 取決於審核發現和認證機構的審查 | 是否有需要整改並驗證的嚴重不符合項 |
把這些加起來,您就會明白為什麼坦誠的答案是「大約八週具備審核條件,然後進行審核」。您能掌控的是建設和預約這兩行,其餘各項都隨之而來。
按周推進的路徑
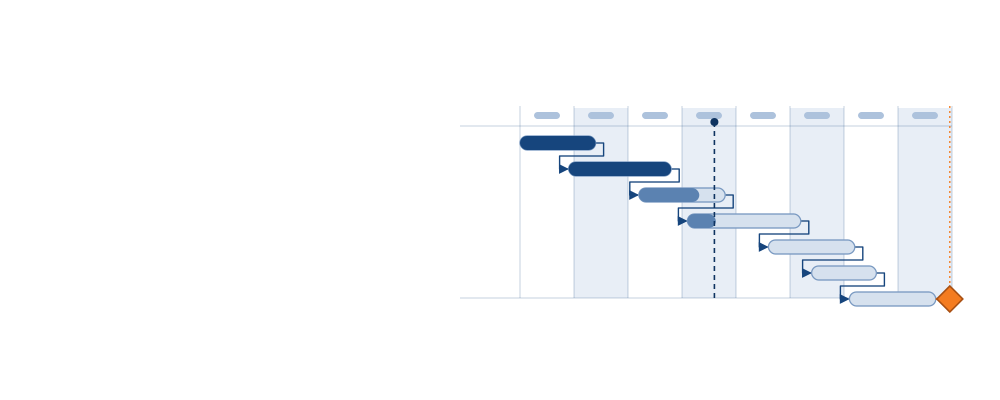
以下是我們為典型中小企開展項目的大致節奏:
- 第 1 周:差距評估。我們梳理您的組織情況,審閲已有證據,找出對您的目標最關鍵的控制措施。
- 第 2 周:制定政策。按您實際的業務運作方式編寫、規模適當的政策,並由管理層批准。
- 第 3–7 周:證據衝刺。我們與您的團隊一起映射控制措施、彌補差距並收集證據:每週只需佔用您約兩小時。
- 第 8 周:內部審核。按認證機構的方式開展獨立審核,在他們之前發現剩餘的問題。
- 之後:獲得認證。在您選定認證機構的第一階段和第二階段審核中,我們全程陪同。
下面簡要説明每個階段需要產出什麼,因為這正是審核員之後會檢查的內容。
第 1 周:差距評估與範圍
第一週確定範圍,並摸清需要走多遠:已有哪些證據、缺少哪些控制措施、還有多少技術整改要做。範圍是影響工作量和審核天數的最大單一因素,因此在這裏把範圍定準,就能保護整個時間表。關於一次好的差距分析應包含哪些內容,請參閲 ISO 27001 差距分析。
第 2 周:政策
政策按照企業現有的實際運作方式編寫,然後由管理層批准。簡短、準確的政策寫起來更快,執行起來也容易得多。這一點很重要,因為第二階段會檢驗員工是否按文件所寫的去做。
第 3 至 7 周:證據衝刺
大部分時間都花在這裏。完成風險評估和風險處置計劃,在適用性聲明中記錄哪些附錄 A 控制措施適用,並落實或加強各項控制措施:訪問權限審查、設備管理、備份及恢復測試、日誌記錄、供應商檢查、入職和離職、安全意識培訓。每一項都需要有記錄證明它已運行。技術整改與產品開發爭奪資源,是這一階段被拉長的常見原因。
第 8 周:內部審核與管理評審
一次公正的內部審核覆蓋整個範圍,按照認證機構開展第二階段審核的方式進行。隨後管理層利用審核結果進行管理評審。兩者都是認證前的必需環節,也都需要時間來處理發現的問題。
第一階段和第二階段審核詳解
第一階段是認證機構的文件審查:您的資訊安全管理系統(ISMS)設計是否正確,是否已具備審核條件?第二階段則檢驗體系是否真正運行:包括訪談、證據抽樣和控制措施測試。兩個階段之間通常相隔幾週,用於整改第一階段提出的問題。各階段具體涵蓋哪些內容,請參閲第一階段和第二階段審核。
從第二階段到拿到證書
證書不會在末次會議上當場交給您。審核員推薦認證後,由認證機構中未參與審核的人員審查材料並作出決定。在作出決定之前,所有嚴重不符合項都必須完成整改並經過驗證,所有輕微不符合項都需要有被接受的糾正措施計劃。如果嚴重不符合項的整改無法在第二階段最後一天起六個月內得到驗證,認證機構必須重新進行第二階段審核。因此,一次乾淨的第二階段審核能節省大量時間,而一次紮實的內部審核正是實現這一點的最佳途徑。
證書的三年有效期從認證決定之日起計算,第一次監督審核的時間也以這一日期為準。
第二階段之前,體系必須運行多久?
ISO 27001 沒有規定固定的最短時間。認證機構在第一階段需要確認的是:內部審核和管理評審已在策劃和實施,並且體系的實施程度足以支撐第二階段。實際上,審核員希望抽樣的是控制措施持續運行的記錄,而不是審核前一週才建立的控制措施。訪問權限審查、備份測試和供應商審查等週期性活動應至少運行過一次,並留有註明日期的證據。請在預約時詢問認證機構期望看到多長的運行歷史,並據此倒推計劃。
哪些因素會改變時間表
| 因素 | 耗時較短 | 耗時較長 |
|---|---|---|
| 範圍 | 一個產品或服務、一個實體、託管在雲端 | 多個實體、場所或業務線 |
| 基礎設施 | 雲服務和 SaaS,使用單一身份提供商 | 混合環境、本地部署或遺留系統、外包 IT |
| 現有成熟度 | 已強制啓用 MFA、設備受管理、備份經過測試 | 基礎控制措施仍有待落實 |
| 文件 | 已有部分政策和記錄 | 證據只存在於員工的腦子裏 |
| 決策 | 發起人幾天內就能答覆 | 審批要等每月一次的會議 |
| 工具 | 由 Vanta 這類合規平台收集證據 | 到最後才手工截圖 |
以云為先的 SaaS 企業往往處於耗時較短的一端,因為大量證據可以直接從其工具中收集;原因請參閲 SaaS 企業的 ISO 27001。完全依靠自己完成的團隊通常耗時更長,主要是因為在範圍、風險評估和適用性聲明上需要學習摸索。同樣的因素也決定了工作量,因此它們也決定了 ISO 27001 的成本。
哪些因素能加快進度
- 範圍精簡且理由充分,與客户或招標的要求相符
- 有一位指定的內部負責人,每週能投入兩個小時左右
- 已有文件、雲端工具或合規平台
- 管理層在風險和政策方面快速決策
- 在最初幾週而不是最後關頭預約認證機構
- 從第一天起就規劃內部審核和管理評審
哪些因素會拖慢進度
- 範圍不斷擴大
- 證據只存在於員工的腦子裏
- 技術整改與產品開發爭奪資源
- 套用沒人能執行的大企業政策模板,內部審核後不得不重寫
- 預約認證機構太晚(他們的檔期往往要提前數週排定)
- 第二階段提出嚴重不符合項,必須整改並經驗證後才能頒發證書
能不能更快獲得認證?
快過實際工作所允許的速度,不行。獲認可的認證需要對一個已經在運行的資訊安全管理系統進行第一階段和第二階段審核,並且事先完成內部審核和管理評審。幾天就能拿證、幾乎不審核的服務,來自未獲認可的機構,招標方和大型企業買家不會接受它們的證書。您能做的是消除等待:第一週就定好範圍,儘早預約審核員,快速決策,並讓整改持續推進。
拿到證書之後:維持證書需要的時間
獲得認證後進入三年週期:每個日曆年至少一次監督審核,到期前進行再認證審核。只要內部審核、管理評審和週期性控制措施按日程運行,而不是在每次審核前突擊,維持體系所需的時間遠少於建設體系。第二年和第三年具體是什麼樣子,請參閲監督審核與再認證。
有招標截止日期要趕?
關於每個階段具體做什麼,請參閲如何分步實施 ISO 27001,或瞭解我們的 ISO 27001 服務如何開展。
告訴我們截止日期。我們會倒推時間,坦誠告訴您是否來得及。如果截止日期來自招標,請參閲面向政府招標的 ISO 27001。預約 30 分鐘免費諮詢。