
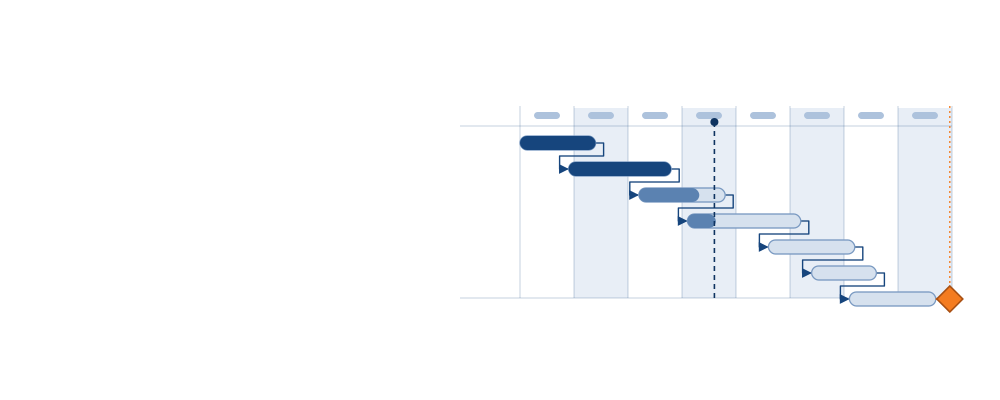
两个时钟:具备审核条件与获得认证
“ISO 27001 需要多长时间?”有两个答案,最好分开来看。第一个是建立信息安全管理体系(ISMS)并让它运行到认证机构可以审核的程度需要多久。这部分由您掌控,对于获得专注支持的典型中小企业,大约需要八周。第二个是认证机构随后进行第一阶段和第二阶段审核、审查审核发现并颁发证书需要多久。这部分既取决于您的日程,也取决于认证机构的档期。
大多数延误都源于把两者当成先后顺序来处理。应当在体系仍在建设时就选定并预约认证机构,这样当您准备就绪时,审核日期已经在等着您。
完整时间表一览
| 阶段 | 中小企业的典型时长 | 决定进度的因素 |
|---|---|---|
| 作出决定、确认触发因素并草拟范围 | 几天到两周左右 | 管理层多快能就证书需要覆盖什么、何时需要达成一致 |
| 建立并运行体系,达到具备审核条件 | 在专注支持下大约八周 | 范围、现有成熟度、技术整改和决策速度 |
| 选择并预约认证机构 | 同步进行,在最初几周内完成 | 审核员的档期;优秀的审核员往往要提前数周预约 |
| 第一阶段审核 | 对中小企业通常为一到两天,常以远程方式进行 | 范围和人数,它们决定审核时间 |
| 第一阶段与第二阶段之间的间隔 | 通常为两到六周 | 第一阶段提出的问题多少,以及审核员的日程 |
| 第二阶段审核 | 比第一阶段长,按认证机构的审核时间规则确定 | 范围、人数、场所和复杂程度 |
| 关闭审核发现并作出认证决定 | 取决于审核发现和认证机构的审查 | 是否有需要整改并验证的严重不符合项 |
把这些加起来,您就会明白为什么坦诚的答案是“大约八周具备审核条件,然后进行审核”。您能掌控的是建设和预约这两行,其余各项都随之而来。
按周推进的路径
以下是我们为典型中小企业开展项目的大致节奏:
- 第 1 周:差距评估。我们梳理您的组织情况,审阅已有证据,找出对您的目标最关键的控制措施。
- 第 2 周:制定政策。按您实际的业务运作方式编写、规模适当的政策,并由管理层批准。
- 第 3–7 周:证据冲刺。我们与您的团队一起映射控制措施、弥补差距并收集证据:每周只需占用您约两小时。
- 第 8 周:内部审核。按认证机构的方式开展独立审核,在他们之前发现剩余的问题。
- 之后:获得认证。在您选定认证机构的第一阶段和第二阶段审核中,我们全程陪同。
下面简要说明每个阶段需要产出什么,因为这正是审核员之后会检查的内容。
第 1 周:差距评估与范围
第一周确定范围,并摸清需要走多远:已有哪些证据、缺少哪些控制措施、还有多少技术整改要做。范围是影响工作量和审核天数的最大单一因素,因此在这里把范围定准,就能保护整个时间表。关于一次好的差距分析应包含哪些内容,请参阅 ISO 27001 差距分析。
第 2 周:政策
政策按照企业现有的实际运作方式编写,然后由管理层批准。简短、准确的政策写起来更快,执行起来也容易得多。这一点很重要,因为第二阶段会检验员工是否按文件所写的去做。
第 3 至 7 周:证据冲刺
大部分时间都花在这里。完成风险评估和风险处置计划,在适用性声明中记录哪些附录 A 控制措施适用,并落实或加强各项控制措施:访问权限审查、设备管理、备份及恢复测试、日志记录、供应商检查、入职和离职、安全意识培训。每一项都需要有记录证明它已运行。技术整改与产品开发争夺资源,是这一阶段被拉长的常见原因。
第 8 周:内部审核与管理评审
一次公正的内部审核覆盖整个范围,按照认证机构开展第二阶段审核的方式进行。随后管理层利用审核结果进行管理评审。两者都是认证前的必需环节,也都需要时间来处理发现的问题。
第一阶段和第二阶段审核详解
第一阶段是认证机构的文件审查:您的信息安全管理体系(ISMS)设计是否正确,是否已具备审核条件?第二阶段则检验体系是否真正运行:包括访谈、证据抽样和控制措施测试。两个阶段之间通常相隔几周,用于整改第一阶段提出的问题。各阶段具体涵盖哪些内容,请参阅第一阶段和第二阶段审核。
从第二阶段到拿到证书
证书不会在末次会议上当场交给您。审核员推荐认证后,由认证机构中未参与审核的人员审查材料并作出决定。在作出决定之前,所有严重不符合项都必须完成整改并经过验证,所有轻微不符合项都需要有被接受的纠正措施计划。如果严重不符合项的整改无法在第二阶段最后一天起六个月内得到验证,认证机构必须重新进行第二阶段审核。因此,一次干净的第二阶段审核能节省大量时间,而一次扎实的内部审核正是实现这一点的最佳途径。
证书的三年有效期从认证决定之日起计算,第一次监督审核的时间也以这一日期为准。
第二阶段之前,体系必须运行多久?
ISO 27001 没有规定固定的最短时间。认证机构在第一阶段需要确认的是:内部审核和管理评审已在策划和实施,并且体系的实施程度足以支撑第二阶段。实际上,审核员希望抽样的是控制措施持续运行的记录,而不是审核前一周才建立的控制措施。访问权限审查、备份测试和供应商审查等周期性活动应至少运行过一次,并留有注明日期的证据。请在预约时询问认证机构期望看到多长的运行历史,并据此倒推计划。
哪些因素会改变时间表
| 因素 | 耗时较短 | 耗时较长 |
|---|---|---|
| 范围 | 一个产品或服务、一个实体、托管在云端 | 多个实体、场所或业务线 |
| 基础设施 | 云服务和 SaaS,使用单一身份提供商 | 混合环境、本地部署或遗留系统、外包 IT |
| 现有成熟度 | 已强制启用 MFA、设备受管理、备份经过测试 | 基础控制措施仍有待落实 |
| 文件 | 已有部分政策和记录 | 证据只存在于员工的脑子里 |
| 决策 | 发起人几天内就能答复 | 审批要等每月一次的会议 |
| 工具 | 由 Vanta 这类合规平台收集证据 | 到最后才手工截图 |
以云为先的 SaaS 企业往往处于耗时较短的一端,因为大量证据可以直接从其工具中收集;原因请参阅 SaaS 企业的 ISO 27001。完全依靠自己完成的团队通常耗时更长,主要是因为在范围、风险评估和适用性声明上需要学习摸索。同样的因素也决定了工作量,因此它们也决定了 ISO 27001 的成本。
哪些因素能加快进度
- 范围精简且理由充分,与客户或招标的要求相符
- 有一位指定的内部负责人,每周能投入两个小时左右
- 已有文件、云端工具或合规平台
- 管理层在风险和政策方面快速决策
- 在最初几周而不是最后关头预约认证机构
- 从第一天起就规划内部审核和管理评审
哪些因素会拖慢进度
- 范围不断扩大
- 证据只存在于员工的脑子里
- 技术整改与产品开发争夺资源
- 套用没人能执行的大企业政策模板,内部审核后不得不重写
- 预约认证机构太晚(他们的档期往往要提前数周排定)
- 第二阶段提出严重不符合项,必须整改并经验证后才能颁发证书
能不能更快获得认证?
快过实际工作所允许的速度,不行。获认可的认证需要对一个已经在运行的信息安全管理体系进行第一阶段和第二阶段审核,并且事先完成内部审核和管理评审。几天就能拿证、几乎不审核的服务,来自未获认可的机构,招标方和大型企业买家不会接受它们的证书。您能做的是消除等待:第一周就定好范围,尽早预约审核员,快速决策,并让整改持续推进。
拿到证书之后:维持证书需要的时间
获得认证后进入三年周期:每个日历年至少一次监督审核,到期前进行再认证审核。只要内部审核、管理评审和周期性控制措施按日程运行,而不是在每次审核前突击,维持体系所需的时间远少于建设体系。第二年和第三年具体是什么样子,请参阅监督审核与再认证。
有招标截止日期要赶?
关于每个阶段具体做什么,请参阅如何分步实施 ISO 27001,或了解我们的 ISO 27001 服务如何开展。
告诉我们截止日期。我们会倒推时间,坦诚告诉您是否来得及。如果截止日期来自招标,请参阅面向政府招标的 ISO 27001。预约 30 分钟免费咨询。